 Tech


Main devant un écran LED, illustration de la GSMA pour le lancement des API de réseau Open Gateway en France. Visuel : GSMA
Ricardo Roman, Head of France & Benelux d’Infobip, consacre une tribune aux API de réseau, qu’il présente comme le « nouveau terrain de la confiance numérique ». L’éditeur, prestataire de communications cloud (CPaaS), commercialise des solutions d’authentification et d’API opérateurs. Son propos s’inscrit donc dans un positionnement commercial, tout en s’appuyant sur les standards de la GSMA Open Gateway et du projet CAMARA.
Selon lui, « le smartphone est devenu un pilier de l’identité numérique ». Mais les limites du code envoyé par SMS sont désormais visibles : « Les campagnes de phishing ciblent désormais les codes d’authentification, l’ingénierie sociale s’est industrialisée, et les fraudes par échange de carte SIM rappellent que la possession apparente d’un numéro ne suffit pas toujours à établir l’identité d’une personne. » « Dans de nombreux parcours, la sécurité dépend encore d’une action humaine susceptible d’être manipulée. » Dans ce contexte, « les capacités intrinsèques des réseaux mobiles peuvent prendre une importance stratégique ».
Vérifier un numéro grâce à la SIM, sans code à saisir
Ricardo Roman rappelle que les opérateurs vérifient en continu les terminaux raccordés à leurs réseaux. « Cette opération est invisible pour l’utilisateur, et repose sur une relation cryptographique entre la SIM, le terminal et le réseau. » Cette capacité « restait toutefois largement fermée au reste de l’économie numérique ». Les opérateurs veulent désormais exposer certaines fonctions réseau, afin que des tiers utilisent, « dans un cadre strictement défini, certains signaux réseau afin de renforcer la fiabilité de leurs services ». En France, les opérateurs ont déjà commencé à proposer ces signaux de confiance pour lutter contre la fraude.
La vérification d’un numéro à partir d’une SIM est, pour lui, « l’un des cas d’usage les plus significatifs ». Elle soulève une question simple : « le numéro déclaré par un utilisateur correspond-il bien à la connexion mobile active au moment de la vérification ? » Dès lors, « au lieu de demander à l’utilisateur de démontrer qu’il reçoit un code, le service vérifie la cohérence entre le numéro communiqué et la présence effective de la SIM sur le réseau ». « La preuve devient alors contextuelle, plutôt que déclarative », souligne-t-il.

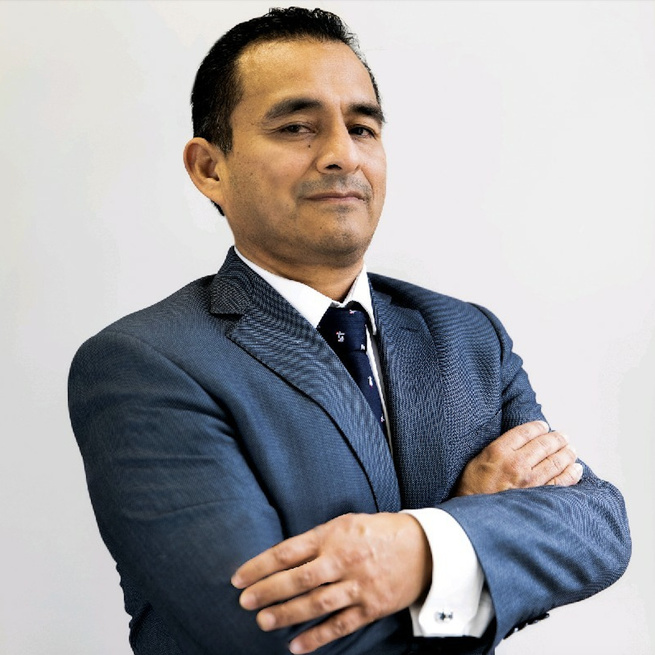
Ricardo Roman, Head of France & Benelux d’Infobip. Photo : Infobip
Compléter l’authentification, sans tout remplacer
« Actuellement, l’authentification est présentée comme un arbitrage entre sécurité et simplicité. La réalité est plus nuancée. » L’enjeu consiste, selon lui, « à adapter le niveau de preuve à la nature de l’opération ». Le code à usage unique « suppose une interaction qui peut être détournée ». Il prévient : « Un fraudeur n’a pas nécessairement besoin de compromettre un système technique, il peut convaincre une victime de lui transmettre un code en se faisant passer pour une banque, une administration ou un service client. »
Il reconnaît que « la vérification fondée sur la SIM ne supprime pas toutes les menaces ». « Elle ne protège pas seule contre un terminal compromis, une usurpation d’identité ou une fraude sophistiquée » et « ne remplace pas non plus les exigences d’authentification forte applicables dans certains secteurs ». « Il ne s’agit donc pas de remplacer mécaniquement une technologie par une autre, mais de compléter les dispositifs existants avec une preuve supplémentaire, calibrée selon le niveau de risque », insiste-t-il.
Une voie européenne, à condition de minimiser les données
Cette évolution s’appuie notamment sur les Entitlement Configuration Servers (ECS) de la spécification TS.43 de la GSMA, déjà utilisés pour la voix sur Wi-Fi ou l’eSIM. Pour Ricardo Roman, le réseau mobile « ne se limite plus au transport de données, il peut aussi établir des droits et fournir des signaux de confiance dans un environnement sécurisé ». Encore faut-il, souligne-t-il, « ouvrir ces capacités sans fragiliser la confidentialité des données télécoms ». Une entreprise, écrit-il, « doit seulement savoir si le numéro associé à une transaction correspond à l’appareil connecté ». « La minimisation des données est donc une condition essentielle de l’acceptabilité du modèle. »
Le développement de ces API pose, selon lui, une question stratégique : « comment l’Europe souhaite-t-elle organiser son économie de la confiance ? » « La voie européenne doit consister à ouvrir des capacités précises, standardisées et interopérables, sans ouvrir les données elles-mêmes », plaide-t-il, en rappelant que « La France dispose d’infrastructures télécoms matures et d’un cadre exigeant en matière de protection des données. » Il conclut : « L’enjeu est désormais d’assurer l’interopérabilité, la clarté juridique et la proportionnalité des usages. La SIM n’est pas une solution miracle, mais elle peut devenir une brique utile d’une authentification moins visible, mieux adaptée au risque et davantage gouvernée. »


 Fevad : le budget Noël en ligne recule de 19 %, l’IA accélère