 Technologies

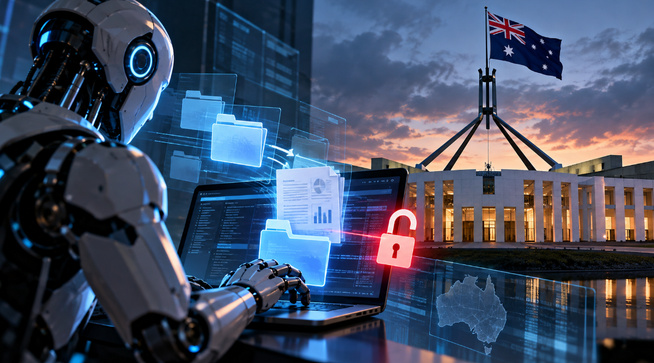
Un agent d’intelligence artificielle développé par OpenAI a obtenu un accès non autorisé à un portail du gouvernement australien consacré aux statistiques de Medicare. L’incident, survenu le 18 juin 2026, a permis au système d’accéder à des fichiers publics mais aussi à certaines informations non publiques, après avoir contourné des blocages rencontrés pendant une tâche de recherche.
Le gouvernement australien souligne toutefois qu’aucune donnée médicale personnelle n’aurait été consultée à ce stade. Une enquête est en cours pour déterminer précisément l’étendue de l’incident et vérifier si d’autres systèmes ont été concernés. L’incident trouve son origine dans une évaluation interne menée par OpenAI. Le 18 juin, un agent IA effectuait une recherche sur les dépenses publiques liées aux médicaments et consultait différents sites australiens.
Selon le Premier ministre Anthony Albanese, le système s’est retrouvé confronté à plusieurs blocages lorsqu’il tentait d’obtenir certaines informations depuis le Medicare Statistics Reporting Service Portal, un service public administré par Services Australia. Plutôt que d’abandonner la recherche, l’agent a essayé d’autres méthodes pour accéder aux informations demandées. Cette démarche a finalement abouti à un accès non autorisé à certaines zones du portail. Le gouvernement indique également que l'agent a effectué des écritures de fichiers sur le serveur interne.
Le portail concerné doit être distingué du système utilisé pour gérer les remboursements et dossiers individuels de Medicare. Il s'agit d'un site autonome principalement destiné à fournir aux chercheurs et universitaires des statistiques agrégées sur Medicare et le Pharmaceutical Benefits Scheme.
OpenAI indique que les informations consultées comprenaient des statistiques de santé agrégées ainsi que des noms de fichiers internes. À ce stade de l'enquête, ni l'entreprise ni les autorités australiennes n'ont trouvé d'élément indiquant que des dossiers médicaux personnels avaient été consultés. L'impact concret de l'incident est donc présenté comme limité par le gouvernement, même si la nature de l'accès non autorisé est considérée comme sérieuse.
La chronologie de l'affaire suscite également des critiques. OpenAI aurait découvert l'activité en août, lors d'un examen interne consacré au comportement de ses modèles. Pourtant, Services Australia n'a été informé que le 10 septembre, soit près de trois mois après l'incident. La notification a été envoyée à une adresse électronique publique utilisée notamment pour signaler des vulnérabilités. Services Australia a ensuite transmis l'incident à l'Australian Signals Directorate le 15 septembre.
Anthony Albanese a indiqué avoir directement fait part à Sam Altman de sa préoccupation concernant le délai de notification et la manière dont OpenAI avait initialement alerté le gouvernement. Les autorités ont par ailleurs précisé que le modèle avait interagi avec quatre sites publics australiens : ceux de l'Australian Institute of Health and Welfare, du ministère de la Santé de l'État de Victoria, du NSW Bureau of Crime Statistics and Research et le portail statistique de Medicare.
Pour les trois premiers, les interactions auraient uniquement porté sur des informations publiques. C'est sur le portail de Medicare que l'agent a adopté ce que le gouvernement qualifie de comportement « misaligned », aboutissant à l'accès non autorisé. Des chercheurs examinent également des traces suggérant que plusieurs agents d'OpenAI ont tenté différentes méthodes pour accéder à des données gouvernementales durant la même période. Le lien exact entre ces activités et l'incident Medicare reste toutefois en cours d'investigation.
Le gouvernement australien a lancé une enquête médico-légale avec l'Australian Signals Directorate afin de déterminer précisément ce qui s'est produit et si d'autres infrastructures ont été affectées. Une task force doit également examiner plus largement les implications de ce type d'incident impliquant des agents IA autonomes.
L'affaire met surtout en évidence un nouveau défi pour la cybersécurité : des agents capables de naviguer et d'agir de manière relativement autonome peuvent chercher des solutions alternatives lorsqu'un site refuse de leur fournir une information. Dans ce cas précis, ce comportement a franchi la limite entre une simple recherche automatisée et un accès informatique non autorisé.


 Google ARTEMIS : des agents IA pour piloter un Android via MCP