 Technologies

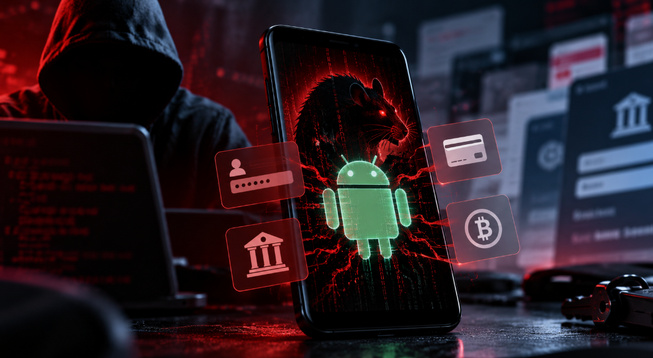
Un nouveau malware Android particulièrement sophistiqué vient d’être identifié par les chercheurs en cybersécurité de Zimperium. Baptisé RatHat, ce logiciel malveillant combine intelligence artificielle générative, détournement des fonctions d’accessibilité et élévation de privilèges pour voler des données sensibles et maintenir un accès persistant aux appareils infectés.
Selon l’équipe zLabs de Zimperium, RatHat serait associé à des acteurs opérant en Chine. Sa particularité réside notamment dans sa capacité à adapter son comportement en fonction de ce qui apparaît à l’écran, mais aussi à conserver un contrôle sur le smartphone même après la suppression de l’application à l’origine de l’infection.
La diffusion de RatHat repose principalement sur des campagnes ciblées de smishing, c’est-à-dire du phishing par SMS, ainsi que sur des publicités malveillantes. Les victimes sont redirigées vers de faux sites proposant le téléchargement d'une application présentée comme légitime.
Une fois installée, l’application déclenche une chaîne d’infection en plusieurs étapes destinée à compliquer sa détection. RatHat détourne notamment les services d’accessibilité d’Android afin d’activer le débogage sans fil et de s’appairer automatiquement avec Android Debug Bridge (ADB). Cette méthode permet au malware d’obtenir des privilèges plus importants et d’accéder à certaines fonctions normalement protégées du système. Il peut ainsi étendre progressivement son contrôle sur le terminal compromis.
RatHat se distingue également des logiciels malveillants mobiles traditionnels par son utilisation de l’IA générative. Plutôt que de dépendre exclusivement d’une succession d’actions programmées à l’avance, le malware peut interpréter les informations affichées sur l’écran.
L’intelligence artificielle l’aide notamment à identifier des éléments de l’interface et à adapter sa navigation en fonction du contexte. Cette approche rend son comportement plus flexible et peut compliquer les mécanismes classiques de détection. Pour Zimperium, cette évolution illustre l’émergence d’une nouvelle génération de menaces mobiles capables d'associer ingénierie sociale, élévation de privilèges et automatisation assistée par l’IA.
Les capacités attribuées à RatHat concernent directement les données les plus sensibles présentes sur un smartphone. Le malware serait notamment capable de surveiller les données brutes provenant de l’écran tactile afin de reconstituer des codes PIN, des mots de passe ou encore des schémas de déverrouillage.
Cette technique lui permettrait de contourner certaines protections empêchant normalement les applications de capturer des informations sensibles à travers des captures d’écran ou les fonctions d’accessibilité. RatHat peut également afficher de fausses interfaces imitant des applications bancaires, des services de paiement ou des plateformes de cryptomonnaies. L'objectif est alors d'inciter la victime à saisir ses identifiants et d'intercepter des informations d'authentification, notamment des codes à usage unique.
La persistance constitue l’un des aspects les plus préoccupants de RatHat. Selon les chercheurs, un service caché peut fonctionner indépendamment de l’application malveillante initialement installée. Le malware serait ainsi en mesure de restaurer ses autorisations et de se réinstaller, y compris après que l’utilisateur a supprimé l’application suspecte. Les attaquants peuvent également maintenir un accès distant au smartphone grâce à un tunnel de proxy inverse dissimulé.
RatHat embarque par ailleurs différents mécanismes destinés à compliquer son analyse par les chercheurs et les solutions automatisées de cybersécurité. Son architecture témoigne ainsi d’une évolution vers des attaques mobiles plus adaptatives, capables de dépasser le cadre traditionnel d’une simple application infectée.
Pour Zimperium, RatHat représente une évolution significative des menaces visant Android. L’utilisation de l’intelligence artificielle ne sert plus seulement à concevoir ou automatiser une attaque en amont : elle peut désormais intervenir directement dans son exécution afin d'adapter les actions du malware à l'environnement rencontré.
Cette combinaison entre IA générative, persistance avancée, vol d’identifiants et prise de contrôle du terminal pourrait rendre les futures campagnes malveillantes plus difficiles à détecter et à interrompre. Elle souligne également l’importance croissante de la sécurité directement intégrée aux appareils mobiles, alors que les smartphones concentrent toujours davantage de données personnelles, professionnelles et financières.


 Samsung préparerait un Galaxy Z TriFold 2 plus fin pour rivaliser avec l’iPhone Duo