 Technologies

Une équipe de chercheurs en cybersécurité affirme être parvenue à accéder à des systèmes internes d’OpenAI en utilisant notamment un modèle d’intelligence artificielle concurrent. L’attaque, réalisée dans un cadre de recherche responsable, aurait combiné une vulnérabilité dans le forum communautaire d’OpenAI, une faiblesse liée à l’authentification et les capacités d’un modèle d’IA pour mettre au point l’exploitation.
Les chercheurs de la société Hacktron seraient ainsi parvenus à progresser depuis un service public jusqu’à l’environnement GitHub interne d’OpenAI. La faille a été signalée à l’entreprise et corrigée le jour même. Selon le récit publié, aucune donnée appartenant aux utilisateurs de ChatGPT n’aurait été consultée.
L’attaque a commencé sur le forum communautaire d’OpenAI, qui repose sur la plateforme open source Discourse. Les chercheurs se sont intéressés à libheif, une bibliothèque utilisée pour décoder notamment les images au format HEIC. Une vulnérabilité affectant cette bibliothèque permettait de provoquer un débordement de mémoire à partir d’une image spécialement conçue. Cette première faille aurait permis aux chercheurs d'obtenir un premier niveau d'accès au système.
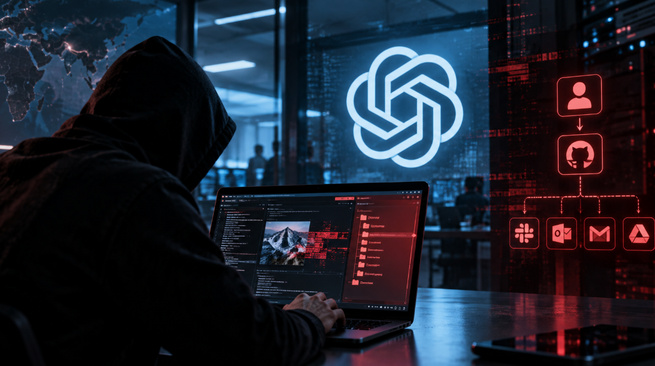
Mais c'est l'enchaînement avec une seconde faiblesse qui aurait transformé cette vulnérabilité en problème de sécurité beaucoup plus sérieux. Les chercheurs auraient ensuite découvert une faiblesse concernant le système d’authentification unique, ou SSO, utilisé pour permettre à un utilisateur d'accéder à plusieurs services à partir des mêmes identifiants. En exploitant cette configuration, ils seraient parvenus à transformer leur accès initial au forum en accès au compte ChatGPT d'un salarié d'OpenAI, avant d'atteindre son environnement GitHub interne.
Pour démontrer la portée de la vulnérabilité sans aller plus loin, l'équipe indique avoir effectué une opération de test dans un dépôt de code interne. Les chercheurs estiment que d'autres services professionnels auraient potentiellement pu être accessibles, notamment Slack, Outlook, Gmail ou Google Drive. Leur compte rendu ne fait toutefois état d’aucun accès aux conversations ou aux données des utilisateurs de ChatGPT.
L’un des éléments les plus intéressants de cette découverte concerne le rôle joué par l’intelligence artificielle dans la mise au point de l’attaque. Selon les chercheurs, une précédente génération du modèle qu'ils utilisaient ne parvenait pas à transformer la vulnérabilité identifiée en exploitation suffisamment fiable. Une nouvelle version du modèle aurait, en revanche, permis de franchir cette étape beaucoup plus rapidement.
Le modèle concerné aurait été lancé le 24 juillet 2026, tandis que l’exploitation fonctionnelle aurait été obtenue dès le lendemain. Cette chronologie illustre l'accélération que les modèles d'IA avancés peuvent apporter à certaines recherches en cybersécurité. Cette expérience met en évidence une évolution importante : les modèles d'intelligence artificielle ne servent plus seulement à identifier ou expliquer des vulnérabilités. Ils deviennent progressivement capables d’aider les spécialistes à transformer une faille théorique en scénario d'exploitation fonctionnel.
Cette capacité peut profiter aussi bien aux chercheurs chargés de sécuriser les logiciels qu'à des acteurs malveillants. L'IA peut accélérer l'analyse de code, la recherche de vulnérabilités et le développement de correctifs, mais également réduire le temps nécessaire pour exploiter certaines failles. L'enjeu repose donc de plus en plus sur les conditions d'utilisation de ces modèles et sur les mécanismes mis en place pour empêcher leur détournement.
L'équipe de Hacktron aurait signalé la vulnérabilité à OpenAI le 25 juillet, et l'entreprise aurait appliqué un correctif le même jour. Discourse aurait ensuite publié un bulletin de sécurité quelques jours plus tard. Les chercheurs auraient reçu une prime de 6 500 dollars dans le cadre du signalement de la vulnérabilité.
L'incident rappelle surtout que même les entreprises développant les systèmes d'intelligence artificielle les plus avancés restent dépendantes d'un vaste ensemble de bibliothèques, plateformes open source et services tiers. Une vulnérabilité dans l'une de ces briques peut suffire à créer une chaîne d'attaque beaucoup plus large, particulièrement lorsque l'IA accélère désormais la recherche et l'exploitation des failles.


 Snap ouvre les pré-commandes pour ses lunettes SPECS AR … et IA